TECNOLOGÍA · MEDIUM
Agentes de IA aceleran en México sin controles de ciberseguridad
Novacomp advierte que la adopción de agentes autónomos en el desarrollo de software crece más rápido que la gobernanza de accesos, identidad y auditoría, dejando expuestos repositorios y datos sensibles.
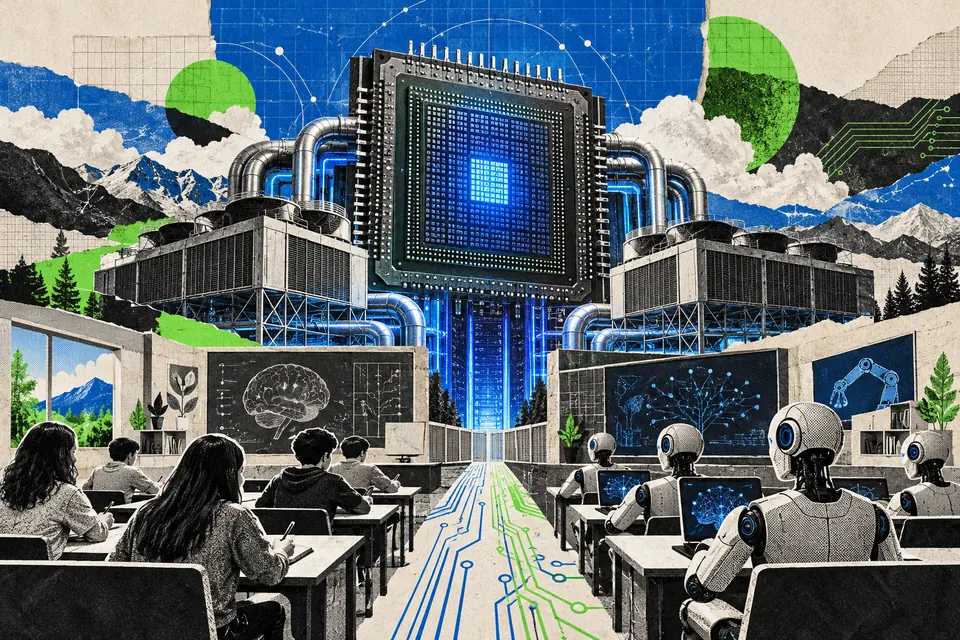
Novacomp alerta que las empresas mexicanas adoptan agentes de IA para programar y desplegar software sin controles de seguridad equivalentes. Cada agente accede a repositorios, infraestructura y datos sensibles, pero las políticas de identidad y auditoría no evolucionan al mismo ritmo. La firma recomienda definir permisos, registrar acciones y asignar auditores antes de escalar la tecnología.
La adopción de agentes de inteligencia artificial en los equipos de desarrollo de software avanza con fuerza en México, impulsada por mejoras en velocidad de entrega y productividad. Sin embargo, los controles de ciberseguridad, acceso e identidad para esos agentes no siempre evolucionan al mismo ritmo, advirtió Novacomp, empresa especializada en transformación digital e inteligencia artificial. La advertencia, difundida este miércoles, pone el foco en un vacío de gobernanza que podría convertir una herramienta de productividad en una puerta de entrada para atacantes.
Cada agente de IA que escribe código o despliega cambios opera con accesos a repositorios, infraestructura y datos sensibles, y esos permisos no siempre están diseñados para un actor autónomo. A diferencia de un desarrollador humano, un agente puede ejecutar acciones de forma continua y tocar múltiples sistemas en segundos. Si carece de supervisión activa, puede modificar código o desplegar cambios sin que el equipo de seguridad detecte algo distinto hasta que el daño está hecho.
"Los agentes de inteligencia artificial ya demostraron el valor que aportan al desarrollo de software. El paso que un número creciente de organizaciones todavía no da, es diseñar la seguridad alrededor de ellos, con la misma prioridad con la que adoptaron la tecnología", afirmó Peter Kroll, Country Manager de Novacomp en México.
La brecha aparece, según la empresa, porque la seguridad de estos agentes suele tratarse como una extensión de las políticas existentes para desarrolladores humanos, en lugar de diseñarse para un actor que opera de forma continua y ejecuta acciones por sí mismo. Un agente con permisos amplios y sin supervisión activa puede convertirse en una puerta de entrada que un atacante aproveche antes de que el equipo de seguridad note algo distinto.
"Un agente que puede modificar código o desplegar cambios necesita las mismas capas de identidad, autenticación y monitoreo que cualquier usuario con privilegios elevados. Tratarlo con menos rigor solo porque es una herramienta de productividad es donde empieza el riesgo", explicó Kroll.
El control de la infraestructura y los datos recae en las propias empresas que integran estos agentes. No se trata de una tecnología externa que opere por su cuenta, sino de sistemas que las organizaciones despliegan dentro de sus entornos de desarrollo y a los que otorgan permisos específicos. Por eso, la gobernanza depende de decisiones internas: qué puede tocar cada agente, qué registro queda de sus acciones y quién audita su comportamiento.
La lectura
El episodio refleja un patrón más amplio: la velocidad de adopción de la IA generativa y agéntica supera la capacidad de las áreas de seguridad para adaptar sus marcos de control. En México, uno de los ecosistemas de desarrollo de software más activos de América Latina, esta asimetría expone a bancos, aseguradoras, telecomunicaciones y manufactura que ya integran agentes inteligentes en sus procesos de ingeniería.
La seguridad de los agentes autónomos exige un cambio de enfoque: dejar de verlos como herramientas pasivas y tratarlos como actores con privilegios que deben ser gestionados, monitoreados y auditados. Novacomp recomienda definir qué sistemas y datos puede tocar cada agente, mantener un registro completo de sus acciones, asignar una persona encargada de auditar su comportamiento y probar de forma constante qué tan expuesto queda frente a intentos de manipulación externa.
La firma también subraya la importancia de incorporar la seguridad desde el diseño de cada proyecto de agentes inteligentes, en lugar de añadirla una vez que la solución ya está en producción. Ese principio, conocido como AI-First con seguridad integrada, busca evitar que la productividad gane terreno a costa de la exposición de sistemas críticos.
"La velocidad que ganan los equipos de desarrollo con agentes de inteligencia artificial vale la pena, siempre que la seguridad crezca a la par. Ese equilibrio es el que va a diferenciar a las organizaciones que escalan esta tecnología de forma sostenible", afirmó Kroll.
Qué sigue
La advertencia de Novacomp no constituye una decisión regulatoria ni una política pública obligatoria, sino una recomendación del sector privado. Hasta ahora, no se conoce una iniciativa gubernamental específica en México para regular el uso de agentes de IA en el desarrollo de software. La pregunta que queda abierta es si las empresas adoptarán estos controles de forma voluntaria o si será necesario un marco normativo que establezca estándares mínimos de identidad, auditoría y supervisión para sistemas autónomos que operan sobre infraestructura crítica.
El llamado de la firma se produce en un momento en que la IA agéntica comienza a desplegarse en sectores sensibles. La falta de datos públicos sobre incidentes relacionados con agentes en México impide dimensionar la magnitud del riesgo, pero la advertencia deja claro que la gobernanza de estos sistemas es una tarea pendiente que las organizaciones deberán resolver antes de que el vacío se convierta en una crisis.